SAPの権限設計は、業務に必要な操作とデータ範囲をユーザーへ付与する仕組みです。基本の流れは、権限オブジェクトの値をロールに設定し、そのロールをユーザーへ割り当てることです。
役割の違い
- ユーザー:実際にログオンする利用者。SU01で基本情報や割当を確認します。
- ロール:業務担当者に必要なメニューと権限をまとめたもの。PFCGで保守します。
- 権限オブジェクト:会社コード、活動(ACTVT)など複数の項目を組み合わせ、実行できる範囲を判定します。
画面のメニューにトランザクションを追加しただけでは、実際の伝票登録やデータ参照ができるとは限りません。起動権限と業務処理中の権限チェックを分けて考えます。
例:経理の職務分担
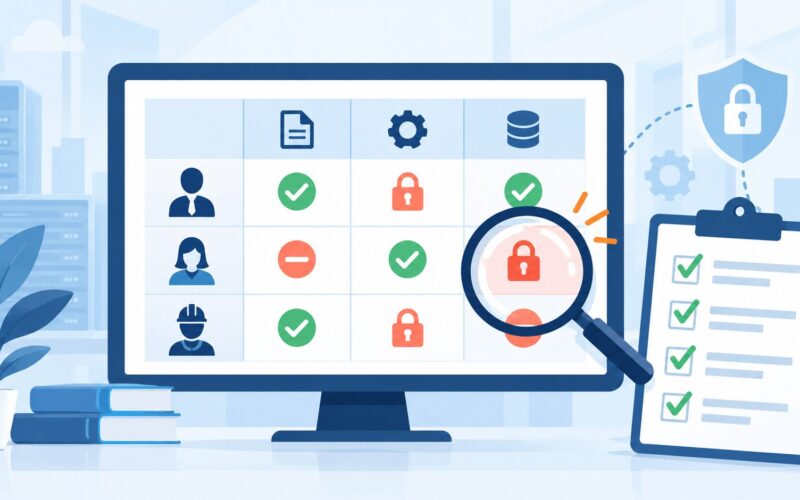
伝票入力担当には登録に必要な会社コード・活動だけを付け、承認や支払実行は別ロールにします。複数ロールを付けると権限は広がるため、職務分掌と過剰権限を確認します。テストには利用者に近い権限を持つ検証ユーザーを使います。
権限エラー時の確認順序
- 実行した処理、会社コード、伝票種別、ユーザーを記録する。
- 直後にSU53で失敗した権限チェックを確認する。複雑なケースは権限トレースも検討する。
- SUIMやPFCGでロール割当と権限値を照合し、必要最小限の追加を検討する。
- 修正後、許可すべき操作と禁止すべき操作の両方を再試験する。
参考・関連記事
- ランドスケープとクライアント設計:環境別の権限運用
- SE39の分割画面エディタ:開発権限が必要な作業